
Person
トプコンの未来を守る
M.T.
経営推進本部 ITオペレーション部 ITインフラ・セキュリティ課
4年目/デザイン工学部 システムデザイン学科 卒業

Career path
- 2023
- 経営推進本部 ビジネス・オペレーション部 ITインフラ・セキュリティ課
- 2024
- 経営推進本部 ITオペレーション部 ITインフラ・セキュリティ課
入社理由 Reason
海外生活の経験を生かせる
学生時代は書籍の循環型消費を通じた学習機会の創出をテーマに研究していました。また、1年間休学し、ワーキングホリデーで海外生活を経験しました。トプコンへの入社のきっかけは、「グローバルに活躍できる情報システム部門」としてオファーいただいたこと。ワーキングホリデーで培った経験を生かせると考えました。また、90年以上の歴史を持つ安定した経営基盤がありながら、ベンチャー企業のようなチャレンジングな風土があることにも魅力を感じ、入社を決意しました。
仕事内容 Job
国内外問わず、トプコングループの
ITセキュリティを担う
私の所属する部署は、トプコングループのITインフラ、およびセキュリティに関する企画・推進(構築、運営、管理、支援、標準化など)を担っています。私自身は主にセキュリティ分野の業務を担当し、会社全体のセキュリティレベル向上を目的としたセキュリティ基盤の導入・開発、セキュリティイベントの検知やインシデント対応、最新のセキュリティ動向の調査・分析などに取り組んでいます。対象範囲はアジア、米州、欧州など、全世界のトプコングループ。そのため、業務の半数近くは英語を使用します。

仕事のやりがいや難しさ Challenge
社外と協力しながら、
セキュリティを強化していく
セキュリティは一社だけで完結するものではなく、業界全体で取り組むべき課題です。自社で発生したセキュリティインシデントや対応経験は、自社内にとどまらない貴重なナレッジとして蓄積されます。それらを他社のセキュリティ部門やセキュリティ製品メーカー、ベンダーと共有し、相互に活用できる点にやりがいを感じています。また、他社で発生したセキュリティインシデントやその対応事例を学び、自社の対策強化に生かせることも、この仕事の魅力の一つです。
印象的なエピソード Episode
社員の業務を支える実感
私のミッションは、トプコンの社員をユーザーとし、セキュリティとネットワーク品質が担保された安定した業務基盤を提供すること。セキュリティインシデントやネットワーク障害が発生した際の対応は非常に大変です。状況によっては、土日や深夜帯に対応が必要となることも少なくありません。
また、システムやネットワークが問題なく稼働していることが当たり前とされるため、障害対応やセキュリティインシデント対応は「マイナスをゼロに戻す」仕事ともいえます。しかし、縁の下の力持ちとして、社員の業務を支えられていることにやりがいを感じており、そうした出来事の一つひとつが、私にとって印象深いエピソードです。

Career vision
思い描くキャリア
製品やモノづくりにおける
セキュリティにも挑戦したい
これまではセキュリティ被害による損失リスクを最小限に抑えて、企業としての信頼性や評価を高め、経営面や企業価値向上に貢献してきました。今後はIT・情報セキュリティだけでなく、製品やモノづくりの現場におけるセキュリティにも挑戦していきたいと考えています。
会社運営におけるセキュリティと、モノづくりにおけるセキュリティの両面で知識やスキルを高めることで、トプコンの技術力にセキュリティという新たな価値を付加し、より強固な競争力と信頼基盤の構築に貢献していきたいです。
休⽇の過ごし⽅ Off time
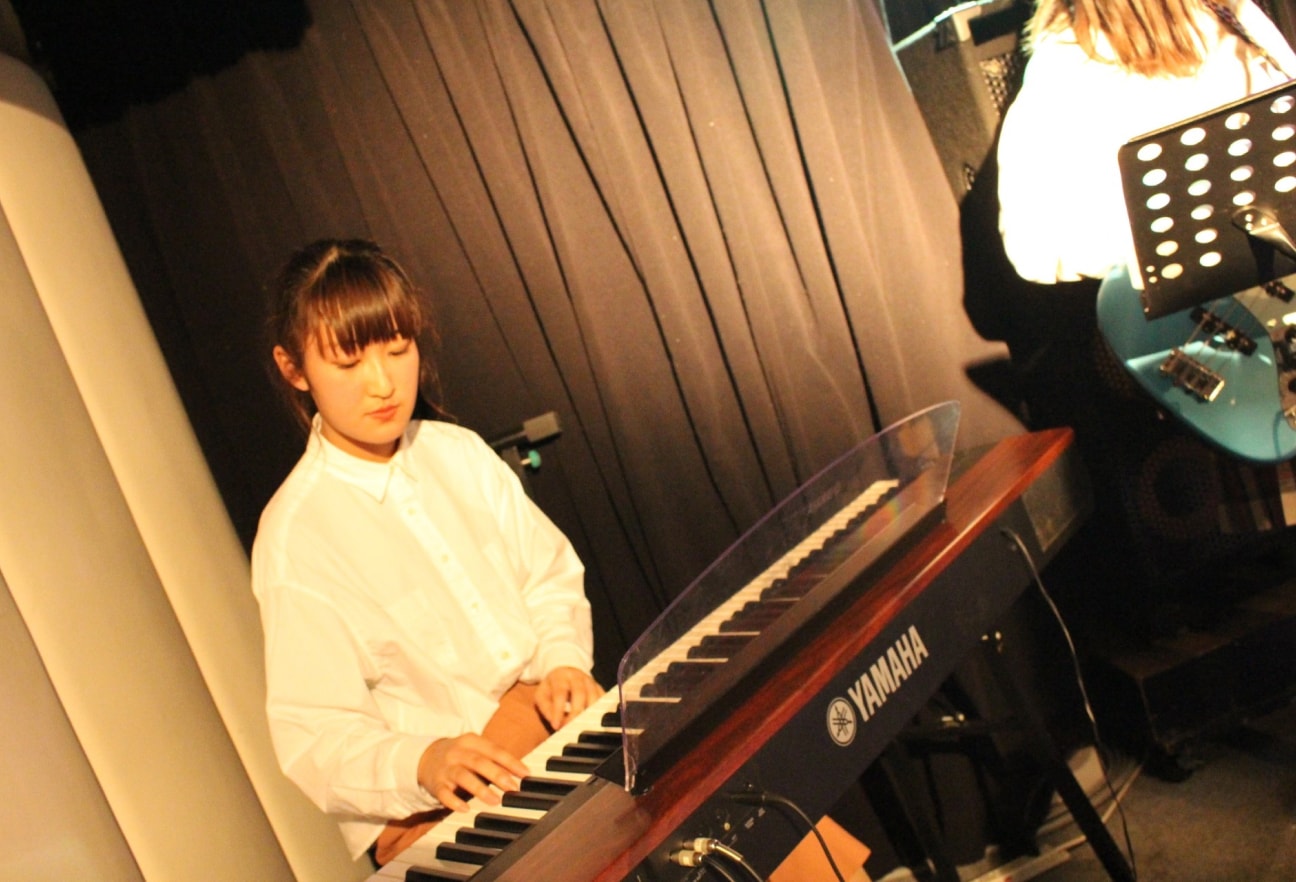
楽器を弾いて気分転換
趣味は楽器を弾くことです。ピアノ、アコースティックギター、トランペットの演奏経験があり、気分転換やストレス発散も兼ねて楽しんでいます。実家を離れてからはなかなかピアノを弾く機会がありませんでしたが、最近は金銭的にも時間的にも少し余裕が出てきたため、電子ピアノを購入しようか悩んでいるところです。
1日のスケジュール Daily schedule
- 通常期
- 繁忙期
- 8:30
- 業務の性質上、出社を中心に勤務しています。出社後は、セキュリティ検知確認やユーザーからの問い合わせ対応を行います。仕事の進め方は個人の裁量に任されているため、優先順位を決めて取り組んでいます。
- 9:30
- メーカーやベンダーからのメールに返信します。セキュリティ製品や最新のセキュリティ動向に関する情報や提案、見積もりなどを確認し、必要な対応を進めます。
- 10:00
- セキュリティベンダーから、新規製品やPoC(概念実証)の提案を受けます。トプコンのセキュリティレベルや環境に適しているか、実現性や導入効果があるかを慎重に検討します。
- 12:00
- 昼食は自席で済ませることが多いです。会社に常備しているオートミールにポン酢と柚子胡椒を加え、電子レンジで温めて食べています。
- 13:00
- セキュリティ関連プロジェクトの発注に向けて、上長との提案資料レビューを実施します。上長からのフィードバックを反映し、必要に応じて再度レビューを行います。
- 15:00
- ユーザーから「不審な画面が表示された」といった相談を受け、PCが持ち込まれることがあります。端末を預かり、ウイルススキャンなどの調査を実施するとともに、セキュリティイベントやインシデントの記録を行います。
- 16:00
- セキュリティベンダーからのヒアリング事項への回答を準備します。その後、上長のレビューを経て、ベンダーに回答を送付します。
- 17:00
- 翌日の予定や対応事項を確認し、業務の整理を行ってから退社します。
- 7:30
- 休日中に発生したセキュリティインシデントの連絡を受け、対応を開始します。外部セキュリティ組織へ支援を依頼するとともに、ユーザーヒアリングやログ解析を実施し、発生事象や影響範囲、重大度の特定を進めます。
- 8:30
- 上長へ発生事象や影響範囲、重大度、今後の対応方針について報告します。状況によっては、当日予定していたミーティングをキャンセルし、インシデント対応を優先します。
- 9:00
- セキュリティマネージャーとの週次ミーティングを実施します。発生したインシデントについて共有し、対応方針や調査の進め方について助言を受けます。
- 10:00
- インシデントの影響範囲に応じて、関連部門へ状況を共有し、必要な調査や対応を依頼します。
- 11:00
- 関連部門を交えたミーティングを開催し、現時点で判明している調査結果や状況、今後の対応方針について共有します。関係者間で認識を合わせながら、対応方針を決定します。
- 12:00
- 会社の売店でパンやおにぎりを購入し、自席で昼食を済ませます。
- 13:00
- 外部セキュリティ組織から一次調査結果を受領します。その内容を踏まえながら、必要に応じてログ解析やフォレンジック調査を継続して実施します。
- 15:00
- 進行中の別プロジェクトの定例ミーティングに参加します。進捗状況や課題、アクションアイテムを確認し、関係者と認識を共有します。
- 17:00
- セキュリティインシデント対応の状況についてラップアップを行います。翌日に優先して対応すべき事項や未解決の課題、懸念事項などを整理し、関係者へ共有します。
- 19:00
- 残っている通常業務に取り組み、翌日の予定を確認して退社します。
本内容は取材時のものです